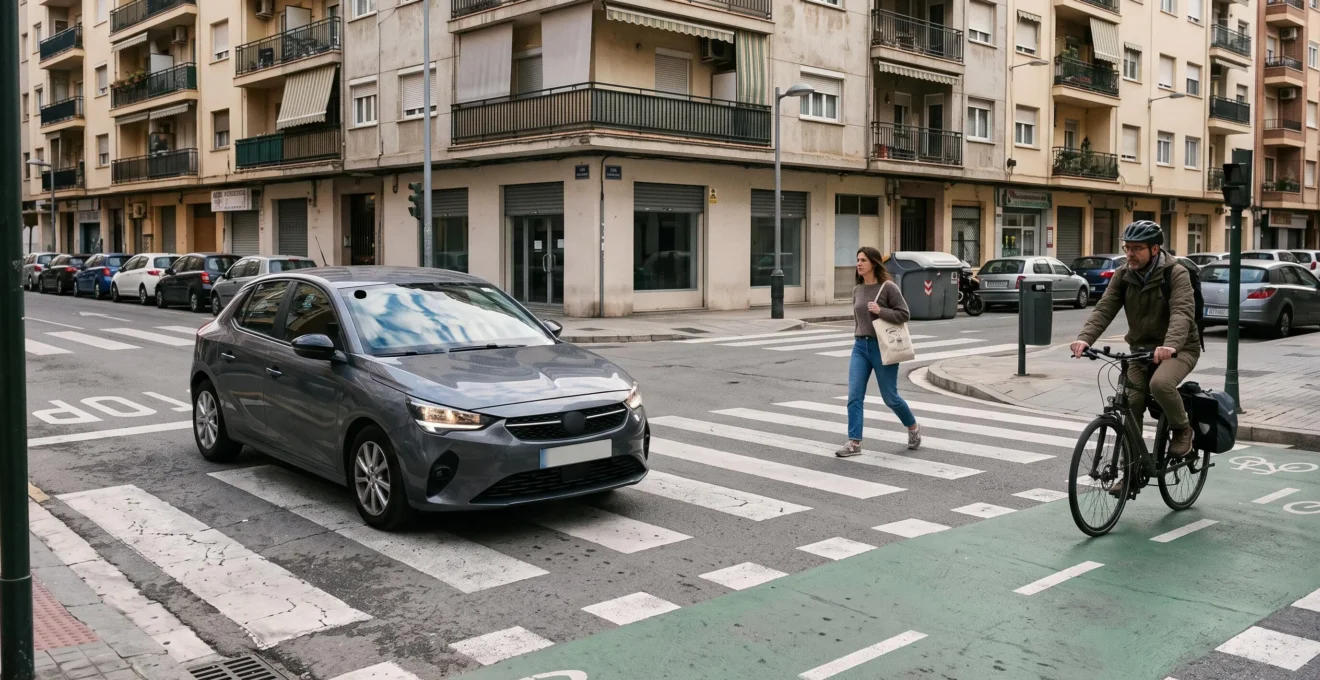
Un coche inteligente no necesita esperar a que aparezca un obstáculo directamente delante de él para identificar una situación peligrosa. Mediante cámaras, radares y otros sensores disponibles, puede detectar usuarios de la vía, estimar sus movimientos y calcular si existe riesgo de conflicto con su propia trayectoria. La inteligencia artificial permite interpretar escenas complejas y anticipar acontecimientos que todavía no se han producido.
Sin embargo, anticipar un peligro no equivale a conocer el futuro. Los algoritmos trabajan con observaciones incompletas, modelos probabilísticos y límites físicos. Pueden confundir un objeto, interpretar equivocadamente la intención de un ciclista o activar una frenada ante una amenaza que finalmente no existe.
Para comprender las decisiones automatizadas hay que analizar toda la cadena: percepción del entorno, seguimiento de objetos, predicción de trayectorias, evaluación del riesgo, planificación de maniobras y actuación sobre el vehículo. La fiabilidad depende tanto de estos componentes como de sus mecanismos de supervisión, las condiciones de funcionamiento y las pruebas que respaldan sus capacidades.
Cómo anticipa peligros la inteligencia artificial del automóvil
- Los sensores proporcionan observaciones que los algoritmos transforman en objetos detectados, posiciones, movimientos e hipótesis sobre el tráfico.
- Las decisiones combinan predicciones probabilísticas, restricciones de seguridad y posibilidades reales de frenado o dirección; ninguna predicción constituye una certeza.
- La seguridad exige validar situaciones habituales y excepcionales, gestionar la incertidumbre y respetar los límites de automatización autorizados.
- ¿Por qué una inteligencia artificial puede confundir objetos poco habituales en carretera?
- ¿Cómo distingue un algoritmo a un peatón de un ciclista durante la conducción?
- ¿Redes neuronales o reglas programadas para reconocer peligros en carretera?
- Los errores de predicción que pueden provocar frenadas inesperadas en coches inteligentes
- Cómo validar decisiones de conducción automatizada mediante simulaciones de tráfico complejo
- ¿Qué cambia entre los niveles 2, 3 y 4 de conducción automatizada?
- Una alerta V2V manipulada puede generar una reacción peligrosa del vehículo
- ¿Hasta dónde pueden conducir solos los vehículos autónomos en condiciones reales?
¿Por qué una inteligencia artificial puede confundir objetos poco habituales en carretera?
Una inteligencia artificial puede confundir objetos inusuales porque sus modelos de reconocimiento aprenden patrones a partir de los datos utilizados durante el entrenamiento. Cuando aparece una forma, una posición o una combinación de elementos poco representada en esos datos, la clasificación puede resultar incorrecta. Sin embargo, detectar un obstáculo e identificar su naturaleza son tareas diferentes: un vehículo puede reconocer que hay algo delante sin saber exactamente qué es.
Los modelos de visión artificial aprenden características relacionadas con contornos, texturas, proporciones y relaciones espaciales. Una carga caída, una barrera deformada o un vehículo con una carrocería poco común pueden presentar rasgos que no coinciden claramente con las categorías conocidas. El sistema podría clasificarlos erróneamente o asignarles una confianza reducida.
La percepción se complica cuando intervienen lluvia intensa, reflejos sobre el asfalto, sombras pronunciadas u oclusiones. Por ejemplo, si un objeto aparece parcialmente oculto detrás de una furgoneta estacionada, la cámara solo proporciona una parte de su aspecto. El algoritmo debe interpretar información insuficiente sin asumir que lo invisible carece de importancia.
Cuando el vehículo incorpora varios tipos de sensores, la fusión de información puede reducir determinadas incertidumbres. Las cámaras aportan características visuales; el radar puede proporcionar medidas de distancia y velocidad relativa; y el LiDAR, cuando existe, ofrece información geométrica del entorno. Ninguna combinación elimina por completo las limitaciones, especialmente si varios sensores quedan afectados simultáneamente.
Una cuestión fundamental es distinguir el error de clasificación de la incertidumbre reconocida. En el primer caso, el sistema asigna una categoría equivocada; en el segundo, identifica que sus observaciones no permiten determinarla con suficiente seguridad. Si no puede descartar un obstáculo relevante, una estrategia de planificación prudente podría reducir la velocidad, siempre que la maniobra sea adecuada para el tráfico circundante.
Imaginemos unas obras en una carretera española con conos desplazados, maquinaria junto al arcén y marcas viales provisionales que contradicen parcialmente las anteriores. La IA debe interpretar tanto los objetos como la geometría transitable. Diversificar los datos de entrenamiento y evaluar situaciones fuera de la distribución habitual ayuda a descubrir vulnerabilidades, pero no permite anticipar exhaustivamente todos los escenarios excepcionales.
El marco europeo incorpora esta dificultad. El Reglamento europeo sobre homologación de sistemas de conducción automatizada, en su ámbito de aplicación, contempla ensayos relacionados con obstáculos y modificaciones temporales de la infraestructura vial. Sus requisitos y procedimientos deben interpretarse teniendo en cuenta las modificaciones normativas posteriores y el sistema concreto evaluado.
Reconocer la incertidumbre constituye una parte esencial del problema, pero la identificación de objetos es solo el comienzo: una vez detectados, el vehículo necesita anticipar cómo podrían moverse.
¿Cómo distingue un algoritmo a un peatón de un ciclista durante la conducción?
Un algoritmo distingue peatones y ciclistas combinando características visuales, información geométrica y observaciones de movimiento. La presencia de ruedas, la postura corporal, la silueta y la evolución de la posición contribuyen a la clasificación. Sin embargo, identificar a un usuario no determina su comportamiento futuro: el sistema necesita seguir su trayectoria y considerar distintas acciones posibles antes de valorar el riesgo.
Los modelos de percepción pueden detectar a una persona y a su bicicleta como entidades relacionadas o identificar conjuntamente al ciclista. Las observaciones sucesivas permiten actualizar la clasificación cuando cambian el ángulo de visión, la visibilidad o la postura. Esta actualización temporal resulta importante porque una imagen aislada puede ser ambigua.
El seguimiento de objetos, conocido como tracking, estima posición, velocidad, dirección y evolución del movimiento. Un peatón que se aproxima al bordillo puede continuar por la acera, detenerse o iniciar el cruce. Un ciclista que circula junto a vehículos estacionados puede mantener su trayectoria o desviarse para evitar una puerta que se abre.
Estas posibilidades requieren hipótesis distintas. El sistema no debería atribuir automáticamente a todos los ciclistas una misma velocidad ni interpretar que un peatón cruzará únicamente porque se encuentra cerca de un paso señalizado.
Escenario hipotético: un ciclista que cambia de comportamiento
Un ciclista llega a un cruce urbano, se detiene, desmonta y comienza a caminar junto a la bicicleta. En ese momento, la categoría visual inicial deja de describir completamente su comportamiento.
Un modelo de predicción multimodal puede considerar que la persona continúe caminando, se detenga o vuelva a montar. La planificación tendrá que valorar las trayectorias compatibles con las observaciones, sin convertir ninguna hipótesis en un resultado seguro.
Las personas que utilizan patinetes eléctricos introducen otras ambigüedades: su postura puede parecerse a la de un peatón, mientras que su desplazamiento se aproxima al de determinados vehículos ligeros. Por eso conviene separar la etiqueta asignada al objeto de las variables cinemáticas empleadas en la predicción.
En un cruce con carril bici y paso de peatones, el algoritmo también necesita interpretar las prioridades de circulación y la geometría de las posibles intersecciones. Puede estimar cuánto tardarían el vehículo y los demás usuarios en ocupar una misma zona, teniendo en cuenta la incertidumbre de cada movimiento.
El resultado alimenta al planificador, que evalúa opciones como mantener una velocidad reducida, ceder el paso o detenerse. La decisión adecuada depende tanto de las normas aplicables como de la distancia disponible, la visibilidad y la capacidad real de intervención.
Una predicción útil debe conservar alternativas plausibles y actualizarse cuando aparecen nuevas observaciones. El siguiente desafío consiste en transformar esas hipótesis en decisiones compatibles con restricciones de seguridad verificables.
¿Redes neuronales o reglas programadas para reconocer peligros en carretera?
Las redes neuronales y las reglas programadas cumplen funciones complementarias en muchos diseños de conducción automatizada. Las primeras permiten aprender patrones complejos para reconocer objetos y estimar comportamientos; las segundas pueden imponer restricciones explícitas sobre determinadas decisiones. Una arquitectura híbrida combina ambas aproximaciones para aprovechar la flexibilidad del aprendizaje automático sin renunciar a comprobaciones de seguridad.
Las redes neuronales resultan especialmente útiles cuando describir manualmente todas las variaciones de una escena sería poco práctico. Un peatón puede aparecer parcialmente oculto, bajo iluminación irregular o con una postura poco habitual. El aprendizaje permite detectar relaciones que serían difíciles de expresar mediante reglas exhaustivas.
Sin embargo, la capacidad de generalización de una red depende de sus datos, arquitectura y validación. Una predicción estadísticamente probable no debería convertirse por sí sola en una autorización para ejecutar una maniobra.
Imaginemos un coche que detecta a una persona junto a un paso de cebra. El sistema puede organizar la respuesta mediante tres funciones:
- Percepción y predicción: un modelo identifica a la persona y estima distintas posibilidades de movimiento.
- Planificación: otro componente evalúa trayectorias del vehículo compatibles con las condiciones observadas.
- Supervisión: una capa de seguridad comprueba las restricciones definidas y puede rechazar determinadas acciones propuestas.
Este esquema es ilustrativo, no una descripción universal de los sistemas comerciales. Algunas arquitecturas integran funciones, otras distribuyen los cálculos entre módulos especializados y sus mecanismos de supervisión pueden ser diferentes.
La principal ventaja de las reglas explícitas es que determinadas propiedades pueden comprobarse con mayor facilidad. Su limitación aparece cuando una situación exige interpretar múltiples factores ambiguos que no encajan en condiciones previamente enumeradas.
Por eso, el criterio no debería ser elegir exclusivamente redes neuronales o reglas, sino determinar qué funciones necesitan capacidad de aprendizaje y cuáles requieren límites explícitos y verificables.
Además, el riesgo de colisión no depende únicamente de la categoría del objeto. Importan la distancia disponible, la velocidad relativa, el tiempo estimado hasta un posible conflicto y la viabilidad de las maniobras. Un mismo objeto puede representar riesgos muy diferentes según su posición y movimiento.
Estos indicadores deben interpretarse conjuntamente con la incertidumbre perceptiva, la adherencia disponible y las capacidades efectivas de frenado y dirección. Un cálculo de tiempo hasta una posible colisión, por ejemplo, puede resultar insuficiente si presupone movimientos constantes que los usuarios no mantienen.
Una arquitectura bien diseñada debe evaluar tanto la gravedad de las amenazas como la fiabilidad de las observaciones. Incluso así, una interpretación excesivamente conservadora puede provocar una maniobra innecesaria.
Los errores de predicción que pueden provocar frenadas inesperadas en coches inteligentes
Una frenada inesperada puede originarse por una falsa detección, una predicción de trayectoria equivocada o una evaluación demasiado conservadora del riesgo. Aunque el resultado visible sea parecido, las causas técnicas son diferentes y requieren correcciones específicas. Tampoco toda desaceleración sorprendente implica un fallo: el sistema puede haber reaccionado ante una amenaza que el conductor no había percibido.
Una falsa detección aparece cuando el sistema interpreta como obstáculo relevante algo que no representa el peligro estimado. Un error de predicción ocurre cuando reconoce correctamente un objeto, pero anticipa un movimiento que finalmente no se produce. La evaluación excesivamente conservadora surge cuando las observaciones son razonables, pero los márgenes de seguridad llevan a una intervención innecesariamente intensa.
Consideremos un escenario hipotético en autovía. Un turismo circula por el carril contiguo y mantiene una trayectoria estable, pero una estimación transitoria indica que podría invadir el carril del vehículo inteligente. El planificador interpreta esa posible invasión como un conflicto cercano y solicita una desaceleración.
Para reducir este riesgo, un diseño puede utilizar observaciones sucesivas, coherencia temporal y márgenes de incertidumbre. No obstante, esperar confirmaciones adicionales también tiene un coste: si el peligro es real e inmediato, retrasar la respuesta podría impedir evitar la colisión.
Existe, por tanto, un compromiso entre sensibilidad y falsas intervenciones. Un sistema excesivamente sensible puede generar frenadas molestas o arriesgadas para el tráfico posterior. Otro que exija demasiadas evidencias puede responder tarde ante un peatón que invade inesperadamente la calzada.
La evaluación debe considerar conjuntamente las colisiones no evitadas, las falsas activaciones, la intensidad de las maniobras y las condiciones de tráfico. Optimizar exclusivamente la reducción de falsos positivos podría deteriorar la seguridad ante peligros auténticos.
Para investigar una frenada, los ingenieros pueden reconstruir la secuencia temporal mediante registros sincronizados de sensores, objetos detectados, trayectorias previstas, estimaciones de riesgo y órdenes de control. Esta reconstrucción permite comparar la situación observada con la representación interna utilizada por el sistema.
Por ejemplo, si los sensores detectaron correctamente un vehículo en un carril adyacente, pero el planificador reaccionó ante una invasión de carril improbable, el análisis debe centrarse en la predicción y evaluación del riesgo, no necesariamente en el reconocimiento visual.
El Reglamento de Ejecución (UE) 2022/1426 contempla, para los vehículos y situaciones comprendidos en su ámbito, pruebas destinadas a evitar determinadas frenadas de emergencia injustificadas. Su anexo III incluye un ensayo específico con una demanda de deceleración superior a 5 m/s² ante ciertos objetos franqueables. Esta condición corresponde a ese ensayo concreto y no constituye un límite universal para cualquier frenada automática.
La manera de distinguir errores perceptivos, predictivos y de planificación es someter el sistema a pruebas reproducibles que permitan variar cada condición y observar su respuesta.
Cómo validar decisiones de conducción automatizada mediante simulaciones de tráfico complejo
Validar una decisión automatizada exige comprobar la cadena completa de percepción, predicción, planificación y actuación, no solo la capacidad para reconocer objetos. Las simulaciones permiten reproducir escenarios complejos, modificar sus condiciones y estudiar respuestas peligrosas sin exponer directamente a los usuarios de la vía. Sin embargo, un resultado satisfactorio en un entorno virtual no demuestra por sí solo la seguridad en tráfico real.
Imaginemos una intersección con un peatón parcialmente oculto por una furgoneta, un ciclista que se aproxima y otro vehículo que inicia un giro. El escenario permite analizar si el sistema detecta a los usuarios relevantes, estima adecuadamente sus posibles trayectorias y selecciona una maniobra físicamente ejecutable.
El ensayo debe observar también la actuación: no basta con que el planificador solicite una frenada si el vehículo no dispone de distancia o adherencia suficientes para ejecutarla con seguridad.
Una metodología de prueba puede modificar sistemáticamente variables como la velocidad inicial, la iluminación, la visibilidad, el estado del pavimento, las trayectorias ajenas y el instante en que aparece un obstáculo. Las combinaciones permiten buscar condiciones próximas al fallo, especialmente cuando pequeñas variaciones producen decisiones muy diferentes.
Las pruebas de perturbación resultan especialmente útiles para investigar la robustez. Consisten en alterar determinados parámetros y observar cuándo cambia una respuesta inicialmente segura. Pueden revelar, por ejemplo, que una reducción de visibilidad combinada con una trayectoria lateral ambigua provoca una intervención tardía.
Pero la credibilidad de una simulación depende de la calidad de sus modelos. Los reflejos, las oclusiones, las irregularidades del firme y el comportamiento humano imprevisto pueden estar insuficientemente representados. Por eso deben contrastarse los resultados virtuales con datos de sensores, ensayos controlados y pruebas físicas apropiadas.
El marco europeo de homologación aplicable a determinados vehículos totalmente automatizados contempla simulaciones, pruebas en pista y ensayos en circulación real. También establece principios para evaluar la credibilidad de las herramientas virtuales y no permite fundamentar exclusivamente en simulaciones los ensayos de homologación de tipo.
En España, el Programa Marco ES-AV de la DGT establece un procedimiento para autorizar y supervisar pruebas de vehículos automatizados en vías abiertas al tráfico. Incluye diferentes fases, mecanismos de evaluación y documentación de operaciones e incidentes. Una autorización de ensayo no equivale a una homologación de tipo ni a una autorización general para conducir autónomamente sin restricciones.
Lista de comprobación para documentar la validación de una decisión automatizada
- Definir el escenario: registrar vía, usuarios, obstáculos, condiciones ambientales y maniobra esperada. Entregable: ficha de escenario con condiciones iniciales y objetivo de seguridad.
- Identificar las variables críticas: seleccionar velocidades, visibilidad, adherencia y tiempos de aparición que deben modificarse. Entregable: matriz de variantes y parámetros de ensayo.
- Registrar las decisiones: conservar observaciones, objetos detectados, hipótesis de trayectoria y órdenes de actuación sincronizadas. Entregable: registro temporal reproducible.
- Evaluar los resultados: revisar colisiones, maniobras inviables, falsas intervenciones y condiciones de fallo. Entregable: informe de resultados y desviaciones.
- Contrastar los modelos: comparar los resultados virtuales relevantes con mediciones o ensayos físicos adecuados. Entregable: informe de correspondencia, incertidumbres y limitaciones pendientes.
Esta lista constituye una metodología práctica de análisis, no un procedimiento oficial sustitutivo de los requisitos de homologación o de autorización de pruebas. La evidencia obtenida debe relacionarse siempre con la versión del sistema y sus condiciones operativas.
Incluso después de superar numerosos ensayos, sigue siendo necesario determinar quién debe supervisar el vehículo y quién responde cuando el sistema encuentra una situación fuera de sus capacidades.
¿Qué cambia entre los niveles 2, 3 y 4 de conducción automatizada?
La diferencia principal entre los niveles SAE 2, 3 y 4 es la distribución de responsabilidades durante la conducción. En el nivel 2, el conductor supervisa continuamente el sistema. En el nivel 3, la automatización ejecuta la tarea de conducción dentro de condiciones definidas y el usuario debe responder a una solicitud de intervención. En el nivel 4, el sistema debe gestionar también la contingencia si no recibe respuesta humana, dentro de su dominio operativo.
La explicación de la DGT sobre los niveles de automatización distingue estas responsabilidades conforme a la clasificación SAE. Esta clasificación técnica no implica por sí sola que cualquier vehículo pueda utilizar todas sus funciones en las vías españolas.
Una misma situación de peligro permite entender mejor las diferencias. Supongamos que aparece un obstáculo imprevisto en una carretera por la que circula un vehículo con una función automatizada activada y dentro de sus condiciones de funcionamiento.
| Criterio | Nivel SAE 2 | Nivel SAE 3 | Nivel SAE 4 |
|---|---|---|---|
| Supervisión de la conducción | El conductor supervisa continuamente. | El sistema supervisa durante su funcionamiento dentro del dominio previsto. | El sistema supervisa dentro de su dominio operativo. |
| Respuesta ante el peligro | El sistema puede intervenir, pero el conductor debe vigilar y corregir cuando sea necesario. | El sistema responde dentro de sus capacidades y puede solicitar una intervención humana. | El sistema gestiona la situación dentro de sus capacidades, incluida la contingencia por falta de respuesta humana. |
| Cuando no puede continuar normalmente | La responsabilidad de conducir permanece en el conductor. | Puede requerirse que el usuario retome el control tras una solicitud de intervención. | El sistema debe alcanzar una condición de riesgo mínimo cuando corresponda. |
| Condiciones de utilización | Dependientes de la función de asistencia. | Limitadas por el dominio de diseño operativo. | Limitadas por el dominio de diseño operativo. |
El dominio de diseño operativo, u ODD por sus siglas en inglés, reúne las condiciones para las que está diseñado un sistema: tipos de vía, área geográfica, características del tráfico, meteorología u otras restricciones pertinentes.
Por ejemplo, un vehículo de nivel 4 podría operar sin intervención humana dentro de una zona delimitada y no disponer de capacidad para circular de ese modo por una carretera secundaria desconocida. En cambio, una función de nivel 2 puede estar diseñada para utilizarse en una variedad de vías, pero continuar exigiendo atención permanente del conductor.
Pasar a un nivel superior no significa simplemente reconocer más objetos. Exige capacidades adicionales para responder a fallos, gestionar los límites operativos y alcanzar una situación segura cuando no resulte posible continuar.
En España conviene comprobar la documentación del fabricante, las funciones efectivamente habilitadas y sus condiciones legales de utilización. Expresiones comerciales como «piloto automático» o «conducción autónoma» no sustituyen la identificación técnica de una función ni acreditan su autorización.
El nivel de automatización también condiciona la respuesta a información procedente de fuentes externas: una alerta comunicada por otro vehículo puede enriquecer la anticipación, pero no elimina la necesidad de verificar su fiabilidad.
Una alerta V2V manipulada puede generar una reacción peligrosa del vehículo
Las comunicaciones entre vehículos, conocidas como V2V, pueden transmitir advertencias sobre frenadas de emergencia, posiciones y otros acontecimientos relevantes. Esta información puede anticipar riesgos que los sensores propios todavía no observan directamente. Sin embargo, una alerta manipulada, incorrecta o desactualizada podría inducir una decisión peligrosa si el vehículo la interpreta como una prueba suficiente de que existe una amenaza.
La diferencia es fundamental: los sensores embarcados observan aspectos del entorno físico, mientras que un mensaje V2V comunica información generada por otro participante de la red. Ambas fuentes pueden ser útiles, pero presentan incertidumbres diferentes.
Consideremos un escenario hipotético: un coche recibe una advertencia de frenada brusca supuestamente procedente de otro vehículo próximo. Si su arquitectura tratase el mensaje como una amenaza confirmada, podría ordenar una desaceleración intensa aunque no existiera un obstáculo en su trayectoria.
Un sistema que contrastara la advertencia con las posiciones, distancias, velocidades y observaciones disponibles podría identificar inconsistencias. No obstante, la ausencia de confirmación visual tampoco demuestra necesariamente que la alerta sea falsa: el peligro podría encontrarse detrás de una curva o de un vehículo que obstruye la visibilidad.
La seguridad de las comunicaciones exige distinguir dos conceptos:
- Autenticidad e integridad: una firma criptográfica válida puede contribuir a comprobar el origen autorizado de un mensaje y que su contenido no ha sido modificado durante la transmisión.
- Veracidad y plausibilidad: la información comunicada debe ser compatible con las condiciones físicas, temporales y espaciales conocidas.
Una firma correcta no demuestra por sí sola que el acontecimiento comunicado haya ocurrido. El informe técnico ETSI TR 102 893 sobre riesgos de seguridad, publicado en 2017, distingue mensajes correctamente firmados pero con contenido defectuoso y describe comprobaciones de coherencia y plausibilidad. Se trata de un análisis de riesgos, no de una demostración del comportamiento de todos los vehículos actuales.
Entre los controles técnicos posibles figuran comprobar la vigencia temporal de la alerta, contrastar la posición del emisor, detectar velocidades físicamente improbables y comparar el mensaje con las observaciones propias.
Cuando una advertencia resulta sospechosa pero potencialmente grave, la respuesta debe considerar tanto su credibilidad como las consecuencias de ignorarla. Según el contexto, una estrategia gradual podría aumentar la vigilancia, revisar las trayectorias o adaptar prudentemente la velocidad sin ejecutar automáticamente una frenada intensa.
La validación debe incluir mensajes falsos, retrasados, repetidos y contradictorios, además de situaciones en las que la alerta es auténtica pero no existe confirmación inmediata de los sensores. El objetivo es evitar tanto la obediencia ciega como el rechazo automático de información potencialmente relevante.
Las comunicaciones externas amplían las posibilidades de anticipación, pero no convierten al vehículo en infalible. Su utilidad real depende de cómo integra evidencias imperfectas y de qué hace cuando ninguna resulta suficientemente concluyente.
Aspectos esenciales para evaluar la autonomía real
- Una demostración de reconocimiento o frenado no acredita por sí sola la capacidad de conducir sin supervisión humana.
- Las condiciones autorizadas de funcionamiento son tan importantes como las prestaciones de percepción y predicción.
- La gestión de fallos, límites operativos y contingencias debe evaluarse antes de atribuir al sistema una capacidad de conducción autónoma.
¿Hasta dónde pueden conducir solos los vehículos autónomos en condiciones reales?
Los vehículos autónomos pueden conducir sin intervención humana únicamente cuando su nivel de automatización, su diseño y las condiciones legales aplicables lo permiten. Su capacidad real depende de las vías, el tráfico, la meteorología y las limitaciones del sistema. Detectar objetos con precisión no demuestra autonomía completa: también es necesario predecir comportamientos, elegir maniobras seguras y gestionar situaciones que exceden las capacidades previstas.
La anticipación de peligros comprende tres problemas distintos. Primero, identificar qué ocurre en el entorno. Segundo, estimar qué podrían hacer otros usuarios. Tercero, decidir y ejecutar una respuesta compatible con las restricciones de seguridad y las capacidades físicas del vehículo.
Un sistema puede reconocer correctamente a un ciclista y equivocarse al predecir su trayectoria. También puede estimar un peligro real, pero disponer de una distancia insuficiente para evitarlo. Por eso las prestaciones de percepción no deben interpretarse como una medida global de seguridad.
Las dificultades cambian considerablemente según el entorno:
- Autopista: los carriles delimitados y los movimientos relativamente estructurados pueden facilitar determinadas predicciones, aunque permanecen riesgos relacionados con incorporaciones, cambios bruscos de carril y obstáculos inesperados.
- Centro urbano: los peatones, ciclistas, vehículos estacionados, intersecciones y oclusiones multiplican las interacciones que el sistema necesita interpretar.
- Carretera secundaria: las curvas, la señalización irregular, la visibilidad reducida y las variaciones del firme pueden dificultar tanto la percepción como la planificación.
Estas diferencias explican por qué las capacidades deben describirse mediante un dominio operativo concreto y no mediante una promesa genérica de autonomía.
Cuando aparece una vía cortada, falla un sensor o empeoran las condiciones meteorológicas, el sistema puede llegar al límite de su funcionamiento previsto. La respuesta depende del nivel de automatización y del diseño: en determinadas condiciones puede solicitarse una recuperación del control humano; en otras, el sistema debe ejecutar una maniobra de riesgo mínimo.
Alcanzar una condición de riesgo mínimo no significa necesariamente detenerse de inmediato donde se encuentra el vehículo. La maniobra debe considerar el entorno y la seguridad de los demás usuarios, dentro de las capacidades y requisitos aplicables al sistema.
Para valorar una función disponible en España conviene responder cinco preguntas: ¿en qué vías y condiciones puede utilizarse legalmente?, ¿qué peligros está diseñada para reconocer?, ¿qué ensayos respaldan sus prestaciones?, ¿cómo comunica sus límites? y ¿quién debe intervenir cuando aparece una situación no prevista?
Esta evaluación permite diferenciar las asistencias avanzadas, que pueden combinar dirección, velocidad y frenado bajo supervisión humana, de los sistemas que asumen formalmente la tarea de conducción dentro de un dominio operativo. También ayuda a interpretar correctamente la información de fabricantes, documentación técnica y autorizaciones de ensayo.
La evidencia debe corresponder a la versión del sistema, las condiciones declaradas y las funciones efectivamente habilitadas. Ni una prueba experimental aislada ni la existencia de un marco normativo demuestran que todos los vehículos comercializados posean las mismas capacidades.
Antes de confiar una tarea de conducción a un sistema inteligente, consulta sus condiciones oficiales de uso y comprueba qué supervisión exige, cómo informa de sus limitaciones y qué pruebas respaldan sus funciones. La pregunta decisiva no es cuánto parece conducir por sí solo, sino en qué circunstancias verificadas puede hacerlo con seguridad y quién mantiene la responsabilidad de intervenir.
¿Un coche inteligente puede detectar un peligro que todavía no aparece en sus cámaras?
Puede anticipar determinadas amenazas mediante predicciones del movimiento de objetos ya detectados o información complementaria procedente de otros sensores y comunicaciones disponibles. Sin embargo, no puede observar directamente aquello que permanece completamente oculto a sus fuentes de información. Las predicciones sobre riesgos no visibles son hipótesis sujetas a incertidumbre.
¿Qué significa que un algoritmo tenga poca confianza en una detección?
Significa que el modelo asigna un grado reducido de confianza a determinada interpretación, según el método de estimación utilizado. No implica necesariamente que el objeto sea inexistente ni que la probabilidad calculada esté perfectamente calibrada. El sistema debe relacionar esa incertidumbre con la importancia potencial del peligro y las alternativas de actuación.
¿La inteligencia artificial sigue aprendiendo mientras el coche circula?
Un sistema puede actualizar continuamente sus estimaciones del entorno sin modificar los parámetros aprendidos de sus redes neuronales. La adaptación de una predicción a nuevas observaciones no equivale a reentrenar el modelo. El aprendizaje continuo, cuando se utiliza, requiere mecanismos específicos de control y validación; no debe suponerse que cualquier vehículo modifica autónomamente sus algoritmos durante la circulación.
¿Por qué dos coches inteligentes pueden reaccionar de manera diferente ante el mismo obstáculo?
Porque pueden disponer de sensores, modelos de percepción, criterios de evaluación del riesgo y estrategias de planificación diferentes. También influyen la velocidad, el estado del vehículo y las condiciones de observación. Una respuesta más temprana o intensa no demuestra por sí sola mayor seguridad: debe evaluarse si la intervención estaba justificada y si resultó adecuada.
¿Una autorización de pruebas en España permite utilizar un vehículo sin conductor en cualquier carretera?
No. El Programa ES-AV de la DGT regula operaciones de ensayo sujetas a procedimientos, condiciones y supervisión. Una autorización experimental no equivale a una homologación general ni permite extrapolar automáticamente las capacidades verificadas a cualquier vía, meteorología o situación de tráfico. Deben respetarse el alcance de la autorización y las condiciones legales aplicables.